

نقشه راه جامع ورود به حوزه امنیت سایبری و تست نفوذ
نقشه راه جامع ورود به حوزه امنیت سایبری و تست نفوذ (از صفر تا صد)
مقدمه
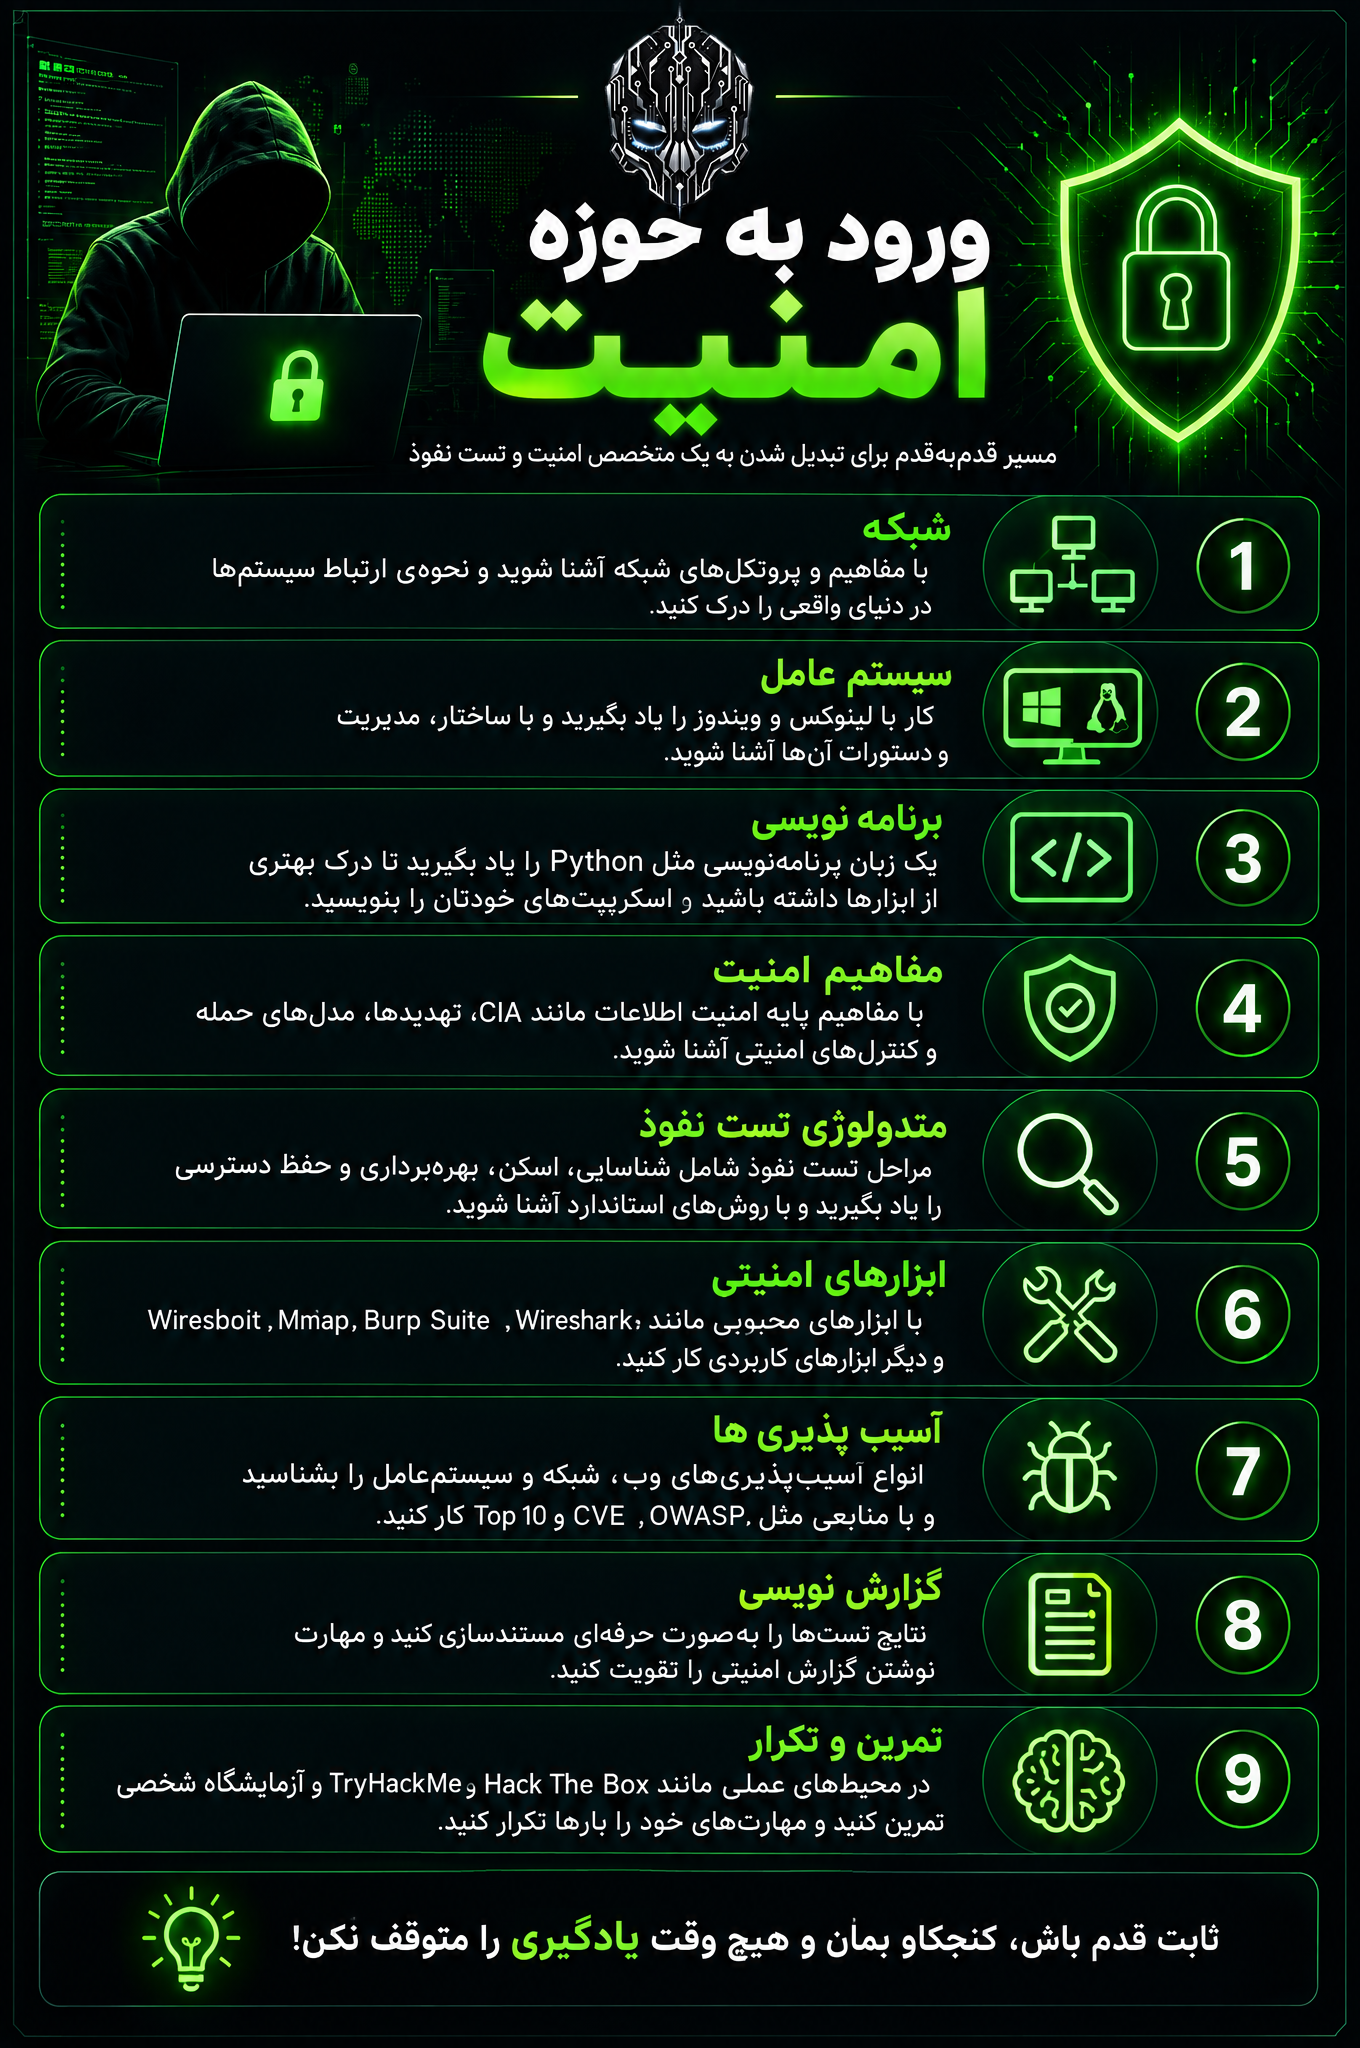
امنیت سایبری و تست نفوذ (Penetration Testing) یکی از جذابترین، چالشبرانگیزترین و پرتقاضاترین حوزههای فناوری اطلاعات در جهان است. بسیاری از افراد علاقهمند به هک و امنیت، نمیدانند از کجا باید شروع کنند و مسیر یادگیری خود را به درستی طی نمیکنند. در این مقاله، ما یک نقشه راه گامبهگام و اصولی را برای شما ترسیم کردهایم تا بتوانید از یک مبتدی به یک متخصص امنیت و تست نفوذ تبدیل شوید. این مسیر شامل ۹ مرحله کلیدی است که پایههای علمی و عملی شما را محکم میکند.
۱. شبکه (Network): پایه و اساس دنیای هک
اولین و مهمترین قدم برای ورود به امنیت، درک عمیق شبکههای کامپیوتری است. شما باید با مفاهیم پایهای مانند مدلهای OSI و TCP/IP، پروتکلهای شبکه (مانند HTTP, DNS, FTP) و نحوه ارتباط سیستمها در دنیای واقعی آشنا شوید.
چه چیزی یاد میگیرید؟ نحوه مسیریابی، سوئیچینگ، آدرسدهی IP و نحوه انتقال دادهها.
چرا مهم است؟ بدون درک شبکه، نمیتوانید بفهمید که یک حمله سایبری چگونه انجام میشود و چگونه میتوان از آن جلوگیری کرد.
۲. سیستمعامل (Operating System): تسلط بر لینوکس و ویندوز
یک هکر یا متخصص امنیت باید با سیستمعاملها دوست باشد. در این مرحله، شما باید با ساختار، مدیریت فایلها، دستورات خط فرمان (Command Line) و مدیریت کاربران در دو سیستمعامل اصلی یعنی لینوکس و ویندوز آشنا شوید.
تمرکز ویژه: یادگیری توزیعهای لینوکس مانند Kali Linux یا Parrot OS که ابزارهای امنیتی زیادی دارند، ضروری است.
مهارتها: کار با ترمینال، مدیریت سرویسها و درک معماری سیستمعامل.
۳. برنامهنویسی (Programming): زبان ابزارها
شما نمیتوانید یک هکر حرفهای باشید بدون اینکه بتوانید کد بنویسید یا کدهای دیگران را بخوانید. یادگیری یک زبان برنامهنویسی مثل Python به شما قدرت میدهد تا اسکریپتهای خودکار بنویسید، ابزارهای موجود را سفارشی کنید و آسیبپذیریها را بهتر درک کنید.
چرا پایتون؟ سادگی، کتابخانههای قدرتمند و کاربرد گسترده در امنیت.
مهارتها: نوشتن اسکریپتهای ساده برای تست نفوذ و اتوماسیون کارهای تکراری.
۴. مفاهیم امنیت (Security Concepts): درک تئوری
قبل از حمله، باید اصول دفاع را بدانید. در این بخش با مفاهیم پایه امنیت اطلاعات مانند مثلث CIA (محرمانگی، یکپارچگی، دسترسپذیری)، انواع تهدیدات، مدلهای حمله و کنترلهای امنیتی آشنا میشوید.
موضوعات کلیدی: رمزنگاری، مدیریت هویت و دسترسی (IAM)، و سیاستهای امنیتی.
هدف: درک این که چرا سیستمها آسیبپذیر هستند و اصول دفاعی چیست.
۵. متدولوژی تست نفوذ (Penetration Testing Methodology): نقشه راه هکر
تست نفوذ یک کار تصادفی نیست، بلکه یک فرآیند ساختاریافته است. شما باید مراحل استاندارد تست نفوذ را یاد بگیرید:
جمعآوری اطلاعات (Reconnaissance): شناخت هدف.
اسکن (Scanning): پیدا کردن پورتها و سرویسهای باز.
بهرهبرداری (Exploitation): نفوذ به سیستم.
حفظ دسترسی (Post-Exploitation): ماندن در سیستم.
گزارشدهی: مستندسازی.
استانداردها: آشنایی با متدولوژیهایی مانند OWASP، PTES و OSSTMM.
۶. ابزارهای امنیتی (Security Tools): جعبهابزار هکر
در این مرحله، شما با ابزارهای محبوب و قدرتمند صنعت امنیت آشنا میشوید و یاد میگیرید چگونه از آنها استفاده کنید. این ابزارها به شما در سرعت بخشیدن به فرآیند تست نفوذ کمک میکنند.
ابزارهای کلیدی:
Wireshark: تحلیل ترافیک شبکه.
Nmap: اسکن شبکه و پورتها.
Burp Suite: تست امنیت وباپلیکیشنها.
Metasploit: چارچوبی برای توسعه و اجرای اکسپلویتها.
Wireshark و Mimikatz برای حملات ویندوزی.
۷. آسیبپذیریها (Vulnerabilities): شکار باگها
شما باید انواع آسیبپذیریها را بشناسید تا بتوانید آنها را پیدا کنید. این شامل آسیبپذیریهای وب (مانند SQL Injection، XSS)، آسیبپذیریهای شبکه و سیستمعامل میشود.
منابع مهم: مطالعه لیست OWASP Top 10 (ده آسیبپذیری بحرانی وب) و پایگاه داده CVE (آسیبپذیریهای شناخته شده).
مهارت: توانایی شناسایی و تحلیل آسیبپذیریها در کد و پیکربندی سیستم.
۸. گزارشنویسی (Reporting): زبان متخصصان
یک تست نفوذ بدون گزارش، بیارزش است! توانایی نوشتن یک گزارش حرفهای که شامل شرح آسیبپذیریها، سطح خطر، مراحل بازتولید و راهکارهای رفع مشکل باشد، یک مهارت حیاتی است.
نکته: گزارش شما باید برای دو مخاطب مختلف قابل فهم باشد: مدیران فنی و مدیران ارشد (غیر فنی).
مهارت: مستندسازی دقیق و ارائه راهکارهای امنیتی.
۹. تمرین و تکرار (Practice & Repeat): میدان نبرد واقعی
تئوری کافی نیست! برای تبدیل شدن به یک متخصص، باید در محیطهای عملی و آزمایشگاههای شبیهسازی شده تمرین کنید.
پلتفرمهای پیشنهادی:
TryHackMe: برای مبتدیان، آموزش گامبهگام.
Hack The Box: برای حرفهایها، چالشهای واقعگرایانه.
آزمایشگاه شخصی: ساخت یک آزمایشگاه مجازی با VirtualBox.
توصیه: هر روز تمرین کنید و مهارتهای خود را به چالش بکشید.
نتیجهگیری: ثابتقدم باش، کنجکاو بمان و هرگز متوقف نشو!
مسیر ورود به امنیت سایبری و تست نفوذ، یک ماراتن است، نه یک دوی سرعت. ممکن است در ابتدا پیچیده به نظر برسد، اما با دنبال کردن این ۹ مرحله به صورت اصولی، شما پایههای محکمی بنا میکنید. مهمترین اصل، تداوم و کنجکاوی است. همیشه در حال یادگیری باشید، در انجمنهای امنیتی فعال باشید و دانش خود را بهروز نگه دارید. به یاد داشته باشید که هدف نهایی، کمک به امنیت دنیای دیجیتال است.
شعار همیشگی: ثابتقدم باش، کنجکاو بمان و هیچ وقت یادگیری را متوقف نکن!